news-blog
-
Auditing Forense: quando la Digital Forensics rende verificabili GDPR, ISO 27001 e NIS2
Auditing Forense: quando la Digital Forensics rende verificabili GDPR, ISO 27001 e NIS2
Gli audit in materia di protezione dei dati personali e sicurezza delle informazioni si fondano tradizionalmente sull’esame della documentazione, sulle interviste al personale e sulla verifica delle procedure adottate dall’organizzazione.
Policy, regolamenti, procedure operative, registri, verbali, configurazioni dichiarate e interviste rappresentano elementi indispensabili per comprendere il sistema organizzativo e valutare il livello di conformità raggiunto.
Questo approccio, tuttavia, presenta un limite: documentare l'esistenza di una misura non significa necessariamente dimostrare che quella misura sia stata realmente applicata o che abbia funzionato come previsto.
È proprio in questo spazio che la Digital Forensics può assumere un ruolo particolarmente rilevante.
Dalla conformità dichiarata alla conformità verificabile
Nel corso di un audit può accadere, ad esempio, che una procedura preveda:
- la disabilitazione tempestiva degli account degli utenti cessati;
- il controllo degli accessi amministrativi;
- la registrazione degli eventi di sicurezza;
- il divieto di utilizzo di dispositivi USB non autorizzati;
- specifiche politiche di conservazione dei log;
- l'adozione dell'autenticazione multifattore;
- il monitoraggio delle attività privilegiate;
- determinate procedure di backup, ripristino o gestione degli incidenti.
La documentazione può dimostrare che tali misure siano state previste.
Le interviste possono confermare che siano normalmente applicate.
Ma per stabilire se abbiano realmente funzionato occorre, in alcuni casi, verificare le tracce digitali generate dai sistemi.
L'obiettivo dell'Auditing Forense è quindi affiancare alle verifiche documentali e organizzative una verifica tecnica basata su evidenze oggettive, tracciabili e riproducibili.
Che cos'è l'Auditing Forense
Con il termine Auditing Forense intendiamo l'integrazione delle metodologie proprie dell'audit con tecniche e strumenti della Digital Forensics e della Digital Investigation.
L'approccio non consiste necessariamente nello svolgimento di un'indagine forense completa.
Piuttosto, significa utilizzare metodologie forensi quando è necessario verificare in maniera più approfondita ciò che è realmente avvenuto sui sistemi informativi.
Possono essere analizzati, ad esempio:
- log di sistema;
- eventi di autenticazione;
- audit trail applicativi;
- log di Active Directory o sistemi IAM;
- configurazioni di sicurezza;
- eventi prodotti da firewall, VPN, EDR e sistemi di monitoraggio;
- log Microsoft 365 o Google Workspace;
- metadati dei file;
- cronologie e artefatti presenti sugli endpoint;
- utilizzo di periferiche USB;
- eventi relativi ad accessi privilegiati;
- operazioni di copia, modifica o cancellazione di dati;
- informazioni relative a backup e ripristino;
- tracce generate da sistemi cloud e applicazioni aziendali.
Queste informazioni consentono di ricostruire le attività effettivamente svolte e di confrontarle con quanto previsto dalle procedure aziendali.
Verificare che un controllo esista non è sufficiente
Una delle principali differenze tra un audit tradizionale e un audit supportato da metodologie forensi riguarda il concetto stesso di evidenza.
Durante un audit tradizionale potremmo accertare, ad esempio, che l'organizzazione disponga di una procedura per la gestione degli account amministrativi.
Con un approfondimento tecnico possiamo verificare anche:
- quali account amministrativi esistano realmente;
- quando siano stati utilizzati;
- da quali sistemi;
- quali attività abbiano eseguito;
- se esistano account non censiti;
- se siano state effettuate attività incompatibili con le policy;
- se i log siano sufficienti a ricostruire tali operazioni.
Lo stesso principio può essere applicato a numerosi altri controlli.
Una procedura di logging, ad esempio, può risultare formalmente corretta, ma un'analisi tecnica potrebbe evidenziare che determinati eventi non vengono registrati, che i log vengono conservati per un periodo insufficiente oppure che risultano modificabili dagli stessi soggetti le cui attività dovrebbero essere sottoposte a controllo.
Auditing Forense e GDPR
Nel contesto del GDPR, l'Auditing Forense può rappresentare uno strumento particolarmente efficace per verificare concretamente l'applicazione delle misure tecniche e organizzative adottate dal titolare o dal responsabile del trattamento.
Tra gli ambiti di possibile approfondimento rientrano:
- controllo degli accessi ai dati personali;
- gestione degli account e delle autorizzazioni;
- tracciamento delle attività amministrative;
- protezione degli endpoint;
- conservazione dei log;
- utilizzo di dispositivi esterni;
- accessi ai servizi cloud;
- procedure di cancellazione dei dati;
- gestione degli incidenti e dei Data Breach;
- verifica delle attività svolte da amministratori di sistema o fornitori.
L'obiettivo non è soltanto dimostrare che una misura sia stata definita, ma poter verificare come abbia operato concretamente nel tempo.
Auditing Forense e ISO/IEC 27001
Anche nell'ambito dei sistemi di gestione della sicurezza delle informazioni conformi alla ISO/IEC 27001, l'utilizzo di evidenze digitali può consentire di approfondire l'effettiva attuazione dei controlli.
L'analisi può riguardare, ad esempio:
- gestione delle identità e degli accessi;
- registrazione e monitoraggio degli eventi;
- gestione degli account privilegiati;
- configurazione sicura dei sistemi;
- protezione delle informazioni;
- controllo degli endpoint;
- gestione degli incidenti;
- backup;
- attività dei fornitori;
- gestione delle vulnerabilità;
- rispetto delle procedure operative.
In questo modo l'auditor può passare dalla semplice verifica dell'esistenza del controllo alla verifica della sua efficacia operativa.
Auditing Forense e NIS2
La Direttiva NIS2 ha ulteriormente rafforzato l'attenzione verso l'effettività delle misure di cybersecurity adottate dalle organizzazioni.
Non è sufficiente predisporre policy e procedure: le organizzazioni devono essere in grado di dimostrare che le misure di gestione del rischio siano realmente implementate e siano adeguate rispetto alle minacce.
In questo contesto, log, audit trail e altre evidenze digitali assumono un ruolo centrale.
L'Auditing Forense può contribuire, ad esempio, alla verifica di:
- gestione degli incidenti;
- continuità operativa;
- sicurezza degli accessi;
- gestione delle vulnerabilità;
- sicurezza della supply chain;
- controllo degli account privilegiati;
- monitoraggio degli eventi;
- capacità di individuazione delle anomalie;
- ricostruzione delle attività successive a un incidente.
Un sistema che registra correttamente gli eventi non è soltanto uno strumento di sicurezza: rappresenta anche una componente essenziale della Forensics Readiness, cioè della capacità dell'organizzazione di ricostruire ciò che è accaduto quando si verifica un incidente.
Dal campionamento documentale all'evidenza tecnica
L'Auditing Forense non sostituisce l'audit tradizionale.
Lo completa.
La documentazione continua a essere fondamentale per comprendere il modello organizzativo, le responsabilità, le procedure e i controlli definiti dall'organizzazione.
Le interviste permettono di comprendere come tali procedure vengano applicate.
Le evidenze digitali consentono però di effettuare un ulteriore passaggio: verificare ciò che i sistemi registrano rispetto a ciò che l'organizzazione dichiara.
È proprio questa correlazione tra documentazione, dichiarazioni ed evidenze tecniche a rendere l'audit maggiormente concreto.
Evidenze verificabili e valore probatorio
Un ulteriore vantaggio dell'approccio forense riguarda le modalità di acquisizione e conservazione delle evidenze.
Quando necessario, le informazioni possono essere raccolte adottando metodologie proprie della Digital Forensics, documentando:
- origine del dato;
- modalità di acquisizione;
- data e ora delle operazioni;
- integrità delle informazioni;
- strumenti utilizzati;
- hash delle evidenze;
- catena di custodia.
Questo consente di attribuire alle risultanze tecniche un livello maggiore di tracciabilità, ripetibilità e verificabilità.
Un aspetto che può diventare particolarmente importante qualora le evidenze raccolte durante un audit assumano successivamente rilevanza in un procedimento disciplinare, in un contenzioso, in un'indagine interna o nell'analisi di un incidente di sicurezza.
L'approccio di Studio Fiorenzi
Da anni Studio Fiorenzi Security & Forensics propone servizi di Auditing Forense applicati agli ambiti GDPR, ISO/IEC 27001, NIS2 e sicurezza delle informazioni.
Il nostro approccio integra competenze di:
Digital Forensics, Cybersecurity, Incident Response, auditing dei sistemi informativi e compliance.
L'obiettivo è superare una verifica esclusivamente formale della sicurezza per comprendere come i sistemi e gli utenti abbiano realmente operato.
A seconda delle esigenze, l'attività può comprendere verifiche documentali, analisi delle configurazioni, esame dei sistemi di logging, analisi degli audit trail e approfondimenti forensi mirati su endpoint, infrastrutture e servizi cloud.
Non si tratta quindi soltanto di chiedere:
“Esiste una procedura?”
ma anche:
“Possiamo dimostrare che questa procedura sia stata realmente applicata?”
E, soprattutto:
“Se domani dovessimo ricostruire ciò che è accaduto, avremmo a disposizione evidenze sufficienti per farlo?”
È su queste domande che Digital Forensics, Auditing e Forensics Readiness trovano uno dei loro principali punti di incontro.
Se volete andare oltre la conformità formale e verificare concretamente come funzionano i vostri controlli di sicurezza, contattateci.
Studio Fiorenzi Security & Forensics affianca organizzazioni, DPO, CISO, auditor e direzioni aziendali nelle attività di Auditing Forense, Digital Forensics e Forensics Readiness, trasformando policy, procedure e dichiarazioni in verifiche tecniche basate su evidenze reali.
Perché quando si parla di sicurezza, compliance e responsabilità, fare sul serio significa poter dimostrare ciò che è stato realmente fatto.
-
IoT Forensics
Investigare l'Internet delle cose
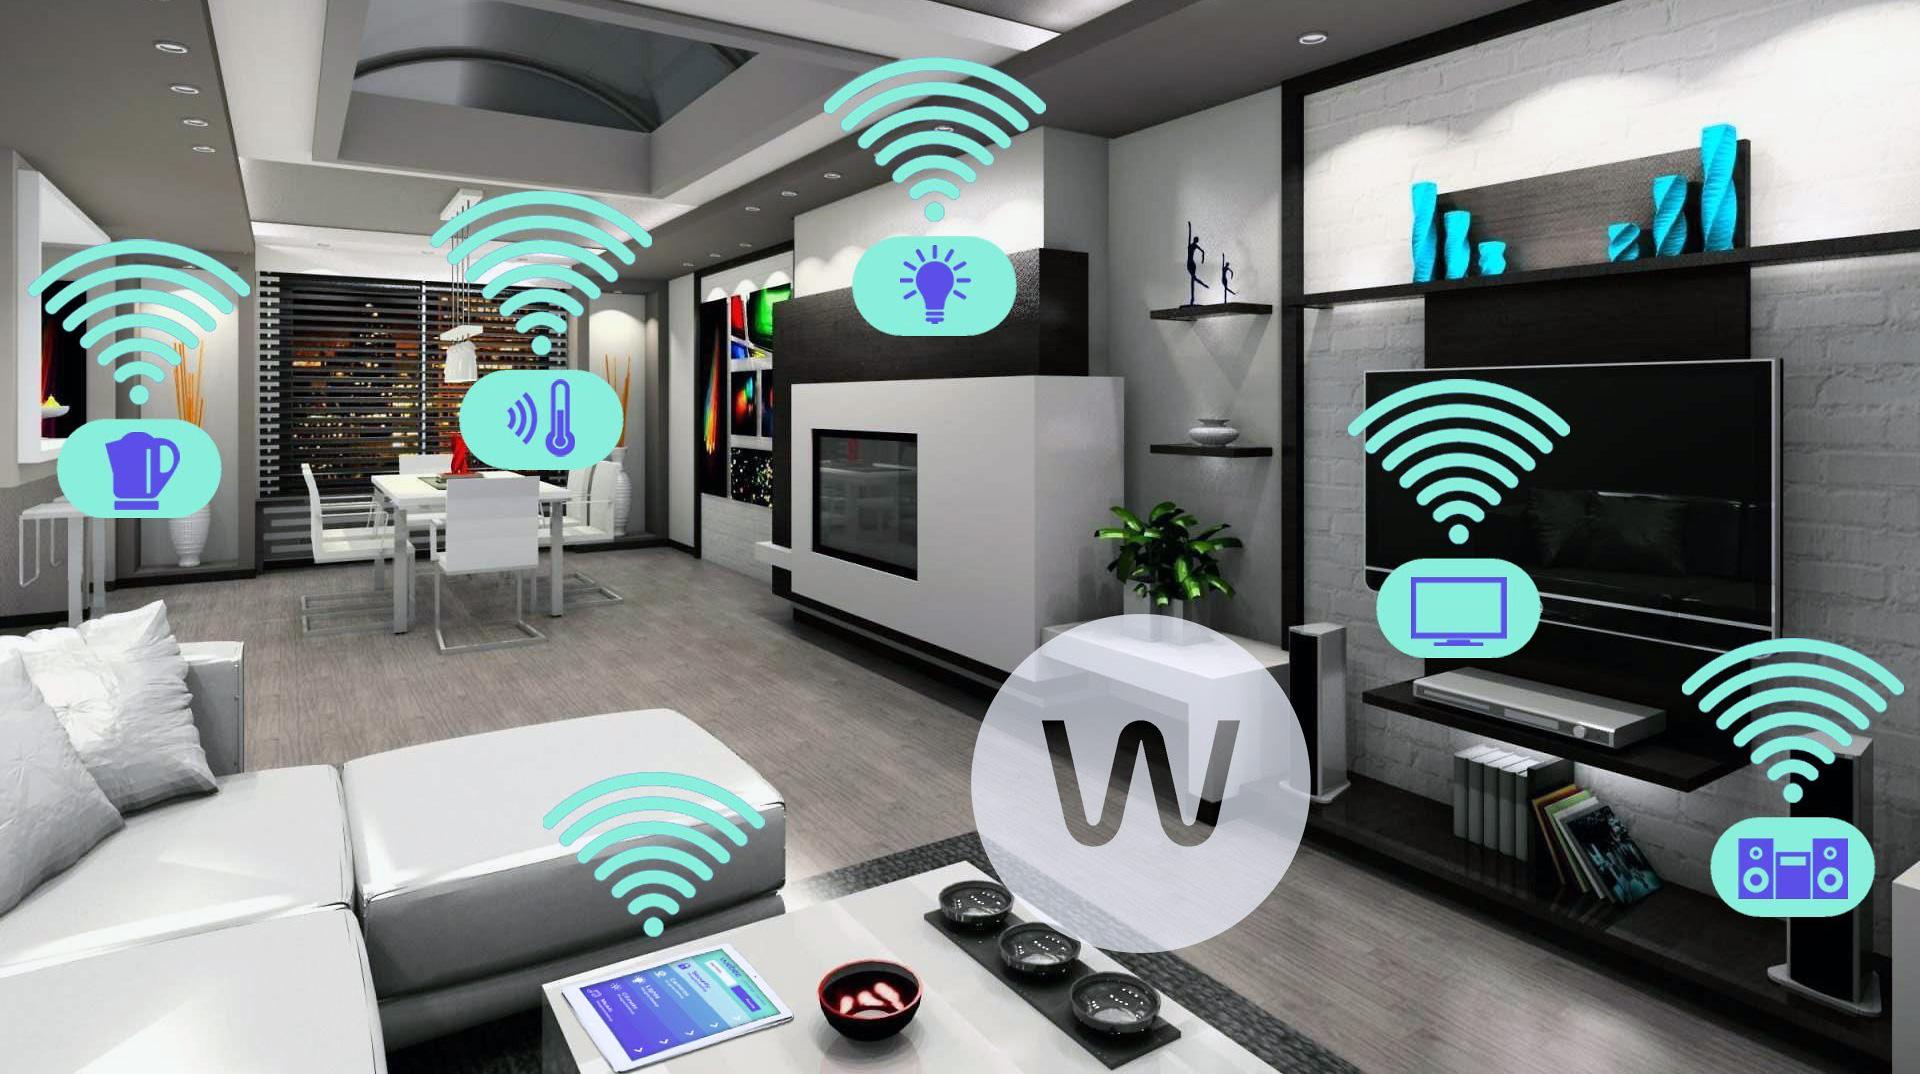
La "IoT forensics" tratta dell' acquisizione e analisi dei dispositivi connessi a Internet ("Internet of Things" o "IoT"), come ad esempio smartwatch, smart home devices, sensori, dispositivi medici, al fine di raccogliere prove digitali in caso di attività illecite o incidenti di sicurezza informatica.
Questi dispositivi circondano sempre più la nostra vita e le nostre attività quotidiana, sono quindi spettatori e testimoni attenti che registrano ciò che succede, avviare una indagine forense su questi dispositivi può essere risolutivo per molti casi giudiziari.
l'IoT forensics si occupa della raccolta e analisi di dati e metadati dai dispositivi IoT, nonché della ricostruzione della sequenza temporale degli eventi per una corretta ricostruzione dei fatti e delle circostanze
La IoT forensics è una branca relativamente nuova della informatica forense e richiede conoscenze specialistiche nel campo delle reti, dei sistemi embedded, dei protocolli di comunicazione, dei database e della sicurezza informatica.
-
Perizia attacco hacker
Attacco hacker: assicurazione cyber e perizia informatica
In un caso di attacco hacker, la perizia informatica è fondamentale per aiutare un'azienda a recuperare i costi sostenuti a seguito dell'attacco attraverso un'assicurazione.
Sempre più spesso le aziende si dotano di assicurazioni sul cyber rischio per coprire il rischi connessi a possibili incidenti informatici e in particolare per coprire il rischio legato ad attacchi informatici: costi di ripristino, perdita fatturato, costi legali etc.. L'assicurazione per liquidare un sinistro, che sia cyber o tradizionale, ha bisogno di avere prove certe, verificabili, e documentate rispetto a quanto accaduto oltre ad avere anche una valutazione di costi e impatti.
Una perizia informatica per un attacco hacker permette inoltre di investigare e determinare la causa di un attacco, nonché per quantificare i danni subiti a seguito dell'attacco.
Il processo di una perizia per attacco hacker comprende:
- Analisi dei log dei sistemi: l'analisi dei log dei sistemi può aiutare a identificare eventuali anomalie e a determinare il momento in cui l'attacco è avvenuto.
- Analisi delle immagini del disco: l'analisi delle immagini del disco può aiutare a identificare eventuali malware o altri software dannosi presenti sul sistema.
- Analisi della rete: l'analisi della rete può aiutare a identificare eventuali punti deboli nella sicurezza della rete e a determinare come l'attaccante sia riuscito a entrare nel sistema.
- Valutazione dei danni: una valutazione dei danni può essere effettuata per determinare l'entità dei danni subiti a seguito dell'attacco, inclusi i costi per riparare i danni e recuperare i dati.
- Raccomandazioni per la sicurezza: infine, un CTP può fornire raccomandazioni per migliorare la sicurezza del sistema per prevenire futuri attacchi.
Naturalmente è altrettanto fondamentale che la perizia informatica sia redatta da un professionista qualificato e accreditato che adotti tutte le cautele e le procedure atte a raccogliere le prove in modo che possano avere valore probatorio in sede giudiziaria.
-
Telefono danneggiato posso recuperare i dati anche a fini giudiziari?
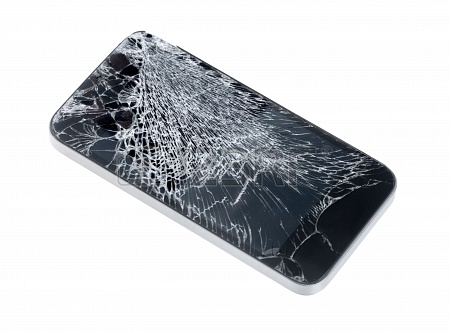
Il know-how, l'esperienza e strumentazione specialistica permetto di intervenire anche in casi particolarmente complessi per recuperare i dati presenti nei dispositivi cellulari: cellulari caduti in acque, cellulari passati sotto una ruota di un autotreno, precipitati dal 5 piano o presi a martellate.Ci sono casi in cui recuperare i dati presenti in questi cellualri è fondamentale. Può essere utile per difendersi in una causa civile o penale , ma può essere altrettanto utile per testimoniare fatti illeciti o criminosi e avviare quindi un'azione giudiziaria.
L'attività può essere più o meno complessa a seconda del danneggiamento subito dal dispositivo, nei casi più gravi può essere necessario "trapiantare" il cuore e la testa del telefono originale su uno nuovo per recuperarne tutti i contenuti.
-
E' possibile recuperare il PIN o la password del cellulare?
Si può sbloccare PIN dimenticato ?
Può capitar e a chiunuqe per mille motivi diversi di non avere più o non ricordare il PIN del telefono, in questi casi è possibile recuperare il PIN o almeno i contenuti del telefono?
La risposta a questo problema dipende da molti fattori:dalla marca del telefono, dal suo modello e dalla versione del sistema operativo installato sul telefono, nonché dalla data dell'ultimo aggiornamento della patch di sicurezza sul telefono.
in molti casi è possibile recuperare il PIN o comunque recuperare i contenuti del telefono.
Il nostro studio è doatato della migliore strumentazione forense in uso alle foreze di polizia scientifica e grazie all'esperienza e al know-how maturato in oltre 20 anni possiamo aiutarvi a recuperare i vostri dati bloccati da PIN dimenticato o perso
In caso di PIN o password smarrita, contattateci faremo una valutazione preliminare di fattibilità prima di poter garantire il successo dell'operazione.
-
Perché un'azienda o un privato dovrebbe affidarsi ad un consulente informatico forense?
L'importanza di scegliere un Professionista
Come ci si affida a professionisti per le questioni fiscali, contabili e legali per l'ambito informatico spesso, aziende e privati, sono tentati di affidarsi allo smanettone, al nerd di turno, convinti che sia sufficiente. Dare valore probatorio alla prova informatica richiede da un lato l'adozione di processi e strumenti che rendano la prova opponibile a terzi, dall'altro richiede competenze, esperienza e strumenti adeguati per l'analisi degli artefatti informatici.
Un consulente informatico forense, analogamente ad un fiscalista, un commercialista, un avvocato o un ortopedico è un professionista certificato, titolato da un percorso formativo specialistico con un'esperienza più o meno ampia e con competenze specifiche nell'uso di strumenti professionali.
Affidarsi ad un consulente informatico qualificato e titolato vuol dire
• Garantire l'integrità del sistema informatico
• Raccogliere e produrre prove opponibili a terzi in sede giudiziaria per la difesa a tutela dei propri diritti
• Analizzare le prove informatiche con metodi scientifici verificabili
• In ambito aziendale cristallizzare le informazioni importanti sui sistemi o reti violati o compromessi.
• Avere le speciali competenze per effettuare il tracking degli autori di crimini informatici.
• Aiutare l'azienda a proteggere il patrimoni e e know-how aziendale.
• Adottare un metodo e strumenti scientifici nella ricerca e nell'analisi delle prove informatiche per dimostrare l'innocenza o condotte illecite o illegali.Scegliere un professionista, specialmente in ambito informatico forense, significa affidarsi ad una persona qualificata e con speciali competenze, a cui affidare con serenità la propria tutela.
-
Digital Forensics a servizio delle Aziende
Informatica forense come strumento di compliance aziendale
La Digital Forensics riveste sempre più un ruolo determinante in ambito aziendale per gestire e seguire casi come:
• Furto di proprietà intellettuale
• Spionaggio industriale
• Controversie di lavoro
• Indagini sulle frodi
• Uso inappropriato di Internet e della posta elettronica sul posto di lavoro
• Questioni relative ai falsi
• Indagini fallimentari
• Problemi relativi alla conformità normativaNon solo per avviare procedimenti giudiziari a tutela dell'azienda ma anche come strumento di supporto alle struttura di Internal Auditing per cristallizzare le evidenze informatiche di un Audit in particolare quelli di compliance come GDPR, DLGS 231, PCI-DSS
Ai I servizi per la tutela aziendale mediante Perizie e indagini informatiche forensi abbiamo affiancato una sezione per servizi di Audit e Compliance attraverso cui forniamo una certificazione delle evidenze di audit in ambito IT